token2.0官网,tokensoft官网
1,注册下载imToken钱包App打开浏览器输入官方网址。
第一步,A 网站提供一个链接,要求用户跳转到 B 网站,授权用户数据给 A 网站使用上面 URL 中, response_type 参数为 token ,表示要求直接返回令牌第二步,用户跳转到 B 网站,登录后同意给予 A 网站授权这时,B 网站就会跳回 redirect_uri 参数指定的跳转网址,并且把令牌作为 URL 参数。
首先,确认你的设备是否连接到稳定的互联网Token 20的绑卡过程需要良好的网络连接才能顺利完成其次,尝试清除相关应用程序的缓存和数据对于小米钱包或小米支付等应用程序,清除缓存和数据可以解决因数据或缓存问题导致的绑卡异常接着,确保你的应用程序是最新版本更新应用程序到最新版本可以帮助修复。
1检查网络连接确保设备已正确连接到互联网,Token20绑卡需要良好的网络连接才能正常进行2清除缓存和数据清除小米设备相关应用程序如小米钱包小米支付等的缓存和数据,可以帮助解决由于数据或缓存问题引起的绑卡异常情况3更新应用程序版本确保小米设备应用程序是最新版本,更新应用程序。
打开imToken 20 国际版钱包,点击底部标签导航栏的“市场”按键进入市场页向左滑动顶部选项页至 Tokenlon 页面中会出现交易对列表,这里以 SNTWETH 为例,点击进入交易对在底部标签导航栏中点击交易按键,便可进入交易页面开启授权 交易前,首先要对交易代币进行授权点击右上角“锁”图标。
办法如下1检查绑卡异常在使用Token0时遇到了绑卡异常,了解异常原因后,针对性地解决问题,切换会Token12切换回Token0可以与相关服务提供方或银行联系,申请切换回原来的Token版本,并提供相关的身份验证和卡片信息。
回调链接地址获取code 换取授权access_token 拉取微信用户信息 绑定关联注册用户信息与微信用户信息 php?title=%E7%BD%91%E9%A1%B5%E6%8E%88%E6%9D%83%E8%8E%B7%E5%8F%96%E7%94%A8%E6%88%B7%E5%9F%BA%E6%9C%AC%E4%BF%A1%E6%81%AF。
如果有更多问题,欢迎随时联系我们我们下次课程再见推荐阅读 教程 手把手教你升级到imToken 20国际版 小课堂 imToken 10升级20国际版常见问题解决 更多关于imToken的信息 官网 tokenim 微博weibocomimToken Telegram tmeimTokenGroup Twitter twittercomimTokenOffi。
access_token = #39the token above#39 # 新浪返回的token,类似abc123xyz456 expires_in = #39the expires_in above#39 # token过期的UNIX时间 # 在此可保存access token clientset_access_tokenaccess_token, expires_in之后,就可一使用client调用微博的API了OAuth20的认证到此结束了。
step5 获取全局Access Token 返回结果step6 最后,使用全局ACCESS_TOKEN和OpenID就可以获取微信用户的详细信息了 返回如下至此,成功获得用户基本信息这种适合已经有OAuth20网页授权的服务号在网页中使用,且不会弹出“微信登录”页面减少给用户的打扰ref微信网页授权官方文档。
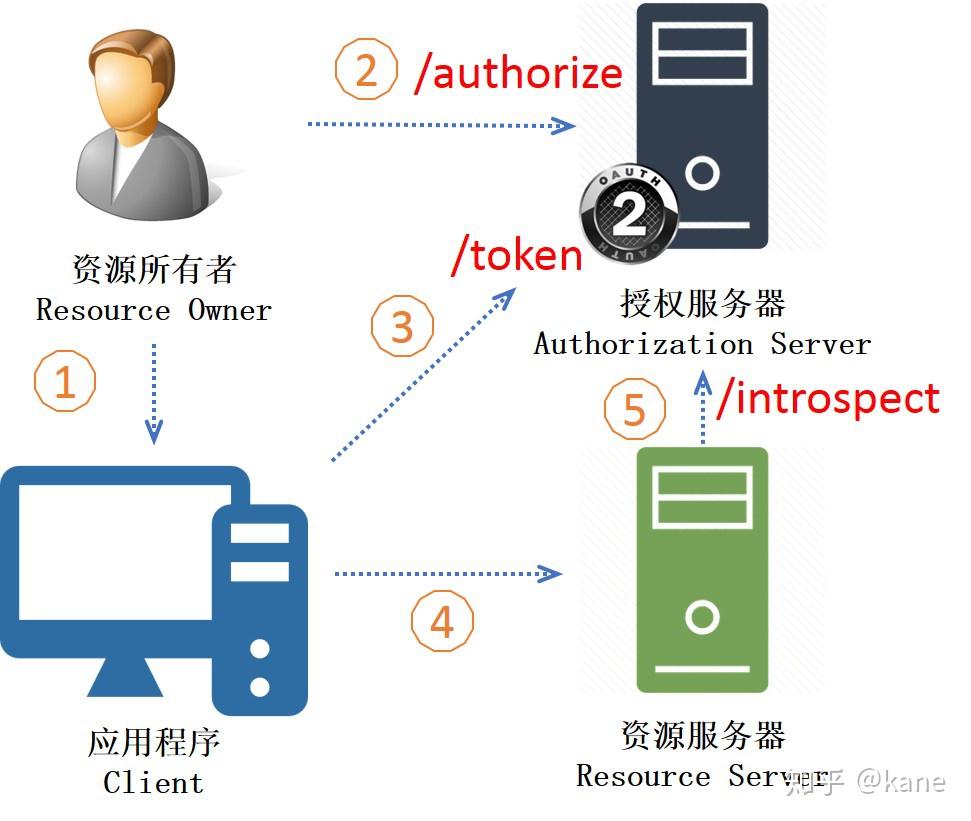
OAuth20常用于以下情景第三方应用登录,多服务场景中的统一登陆认证和权限管理,以及开发平台中的系统敏感资源安全认证和保护密码与OAuth20令牌token有所不同,令牌具有以下特点无法用户修改,通常是短期有效,可以被所有者撤销,并且权限有限OAuth20协议通过确保第三方应用获得权限使用同时。
redirect_uri这个重定向地址是让第三方接收authorization code授权码 来换access token的对于第三方而言,谁给它授权码谁就是合法用户,后续将与之建立。
您问的是token20绑卡异常的原因吗网络连接问题,缓存和数据问题等网络连接问题网络断开或网络不稳定导致token20绑卡异常缓存和数据问题token20内存过大,导致绑卡异常,需要清除相关应用程序的缓存和数据,可以帮助解决由于数据或缓存问题引起的绑卡异常情况。
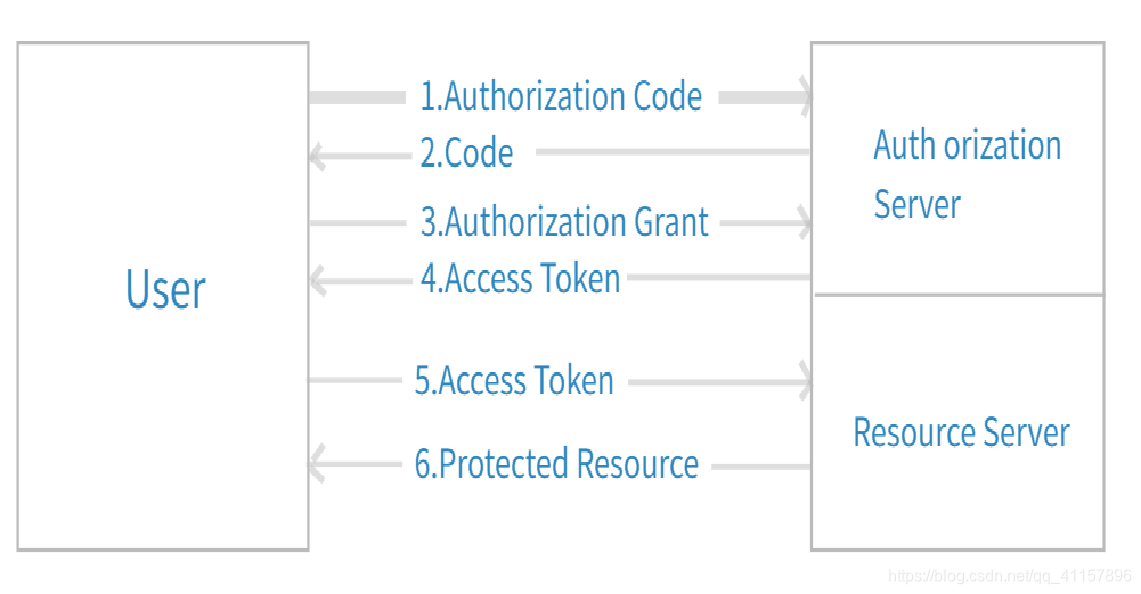
最后,一个 Authorization code 只能被使用一次,如果第三方服务提供商收到重复的 Authorization code ,它会拒绝当前令牌的申请请求不仅如此,根据 OAuth20 官方推荐,它还可以把和这个已经使用过的 Authorization code 相关联的 Access Token 全部撤销掉,进一步降低安全风险 要防止这样的。
在认证和授权的过程中涉及的三方包括1服务提供方,用户使用服务提供方来存储受保护的资源,如照片,视频,联系人列表2用户,存放在服务提供方的受保护的资源的拥有者3客户端,要访问服务提供方资源的第三方应用,通常是网站,如提供照片打印服务的网站在认证过程之前,客户端要向服务提供者。
20给人感觉完善点,其中分为按照10方法验证的,有隐式的只返回access_token还有一种显式的好像,建议直接根据官方api的实例改来用,加密发送那些它都全包了很方便的。
SpringBoot整合SpringSecurity,实现前后端分离接口安全,结合token机制,显著提升系统安全性首先,搭建SpringBoot环境,使用Spring Boot 2x进行快速入门随后,导入MySQL脚本,构建用户表与oauth20数据脚本,详情请参考链接在项目中,将所有脚本内容整合至指定仓库,以便快速定位与使用确保依赖库正确导入。
第二个方面在第一章节方案用户需要在A网站输入淘宝用户名和密码,但是在OAuth20方案虽然也要输入淘宝用户名密码,但是这个页面由淘宝官方提供,安全性得到了保证第三个方面access_token令牌并没有在浏览器中传递,而是需要A网站在获取到code之后去后台程序换取,避免了钥匙泄露风险第四个方面code。

相关文章
- USDT是什么币,ZECUSDT是什么币,全面作答精选释义解释
- youtube用的加载速度器,youtube studio加速,全面作答精选释义解释
- telegraph官网入口1,telegraph官网入口安卓下载,全面作答精选释义解释
- 一模一样双胞胎是什么生肖动物,一模一样双胞胎是什么生肖动物?,全面作答精选释义解释
- 关于风代表数字几打一数字的信息
- 十二生肖谜语及谜底由来,十二生肖谜语及答案完整版,全面作答精选释义解释
- 昌财医院最新消息,昌财医院最新消息今天,全面作答精选释义解释
- 猜一生肖成语今天,今天澳门成语是风和日丽象征着什么生肖,全面作答精选释义解释
- 指鹿为马打一生肖,指鹿为马打一生肖解析,全面作答精选释义解释
- signalapp中国下载,signalapp在中国合法吗,全面作答精选释义解释